네트워크·시스템 보안
방화벽은 무엇을 막고 무엇을 못 막는지, 서버 계정과 권한은 왜 분리하는지, 클라우드로 옮기면 보안 책임은 어떻게 나뉘는지 — IT 인프라를 지키는 기본 구조를 입문자와 주니어 실무자 눈높이로 정리합니다. 제품 비교나 설정 레시피가 아니라, 어떤 환경에서도 통하는 판단 기준을 다룹니다.
처음부터 읽는 묶음
글 목록 (9편)
-
공유기 접속 목록에 모르는 기기가 보여요: 내 기기인지 가르는 법과 막는 순서
집 공유기 관리 화면에서 낯선 이름의 기기를 발견했을 때, 그것이 내 가전인지 남의 기기인지 가르고 관리자 비밀번호·와이파이 비밀번호·업데이트 순서로 정리하는 방법을 담았습니다.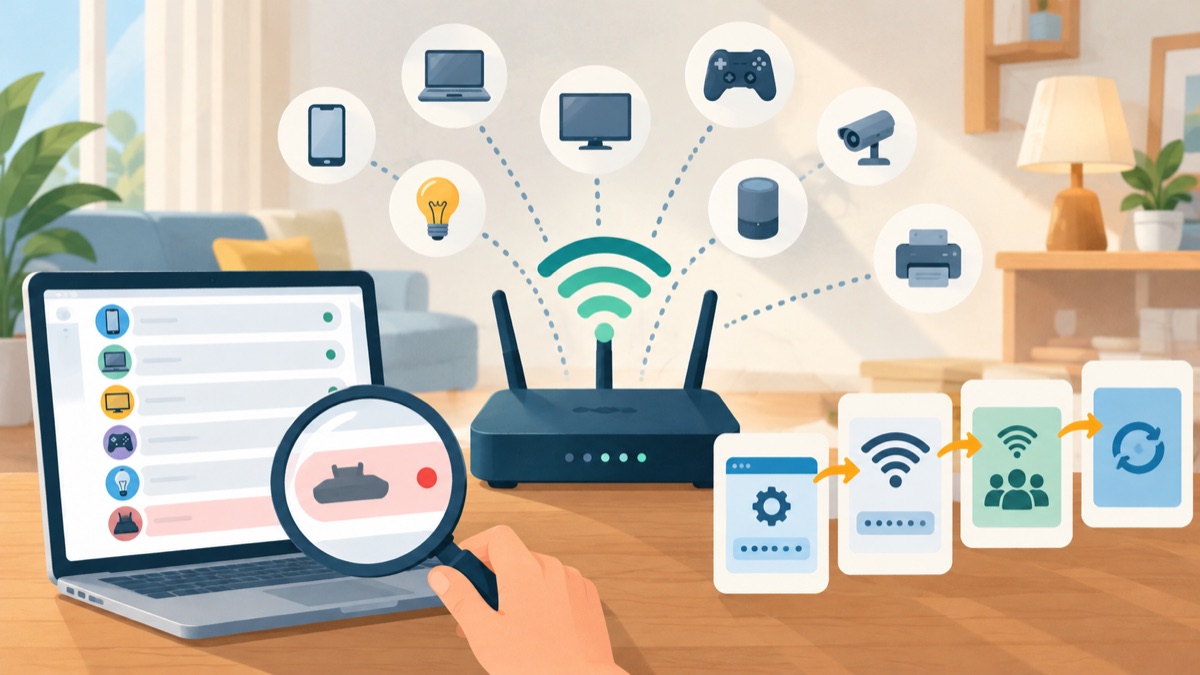
-
방화벽이 있는데 왜 또 막아야 하나요: 방화벽이 막는 것과 못 막는 것
네트워크 보안의 첫 문이라 불리는 방화벽이 실제로 판단하는 것과, 그 판단으로는 걸러지지 않는 위협을 구분해 봅니다.
-
서버 보안, 어디서부터 손대야 할까요: 공용 관리자 계정부터 나누는 이유
공용 관리자 계정이 만드는 문제부터 최소 권한 원칙, 권한 회수와 책임 추적성까지 순서대로 정리합니다.
-
클라우드 보안, 어디까지가 내 책임인가
책임 공유 모델이 그리는 경계선을 IaaS·PaaS·SaaS 순서로 따라가며, 왜 설정 실수가 사고로 이어지는지 설명합니다.
-
업데이트는 왜 미뤄지고, 왜 그래도 해야 하나: 패치 관리의 구조
'나중에 설치' 버튼이 습관이 되는 이유와, 패치가 보안에서 맡는 역할을 취약점 수명 주기 위에서 정리합니다. 설정 레시피가 아니라 사고 틀을 다루는 글입니다.
-
AI 에이전트에게 일을 맡기는 시대, 권한은 어떻게 다뤄야 하나
검색하고 예약하고 파일을 정리해 주는 AI 에이전트가 빠르게 늘고 있습니다. 이 편리함을 안전하게 누리기 위한 권한·감독·기록의 구조를 정리합니다.
-
업무망과 인터넷망을 나누면 해킹 걱정이 끝날까요: 망 분리가 막아 주는 것과 틈이 생기는 자리
망 분리의 불편함이 무엇을 막아 주고 어디에 틈이 남는지, 물리적·논리적 분리를 같은 기준으로 놓고 두 망을 잇는 '다리'의 점검 순서까지 정리합니다.
-
제로 트러스트는 '아무도 믿지 않는다'는 뜻일까요: 경계형 보안과 무엇이 다른지 구조로 정리
'안쪽에 있으면 믿는다'던 경계형 보안과 제로 트러스트가 무엇이 다른지 비교 기준으로 놓고, 조직 상황별로 어디서부터 시작하면 되는지 정리합니다.
-
VPN을 켜면 안전해지나요: VPN이 지키는 구간과 못 지키는 구간
카페 와이파이에서 VPN을 켜면 마음이 놓이지만, 그 안심이 어디까지 유효한지는 따로 알아야 해요. VPN을 '구간 암호화 터널'로 다시 그리고, 상황별로 켜야 할 때와 아닌 때를 나눠 정리합니다. 제품 비교나 설정 안내가 아니라 판단 기준을 다루는 글이에요.