보안 관리·인증
보안은 기술만으로 완성되지 않습니다. 정책, 조직, 위험 평가, ISMS-P 같은 인증 제도가 어떤 구조로 돌아가는지를 처음 관리 업무를 맡은 사람의 눈높이로 설명합니다. 인증 통과 요령이나 법률 자문이 아니라, 관리체계라는 틀이 왜 필요한지와 그 틀을 읽는 방법을 다룹니다.
처음부터 읽는 묶음
글 목록 (8편)
-
'ISMS-P 준비하래요' 하면 무엇부터 알아야 하나요: 관리체계 인증의 구조
인증서를 받는 대상이 장비나 제품이 아니라 조직의 운영 방식이라는 점에서 시작하는, ISMS-P의 구조와 한계 이야기입니다.
-
보안 문서는 왜 세 겹인가: 정책·지침·절차의 층위
비슷한 내용을 세 번 쓰는 것처럼 보이는 보안 문서 체계가, 실은 서로 다른 질문에 답하는 구조라는 이야기입니다.
-
위험 평가를 처음 하는데 어디서부터 하나요: 자산 식별에서 우선순위까지
모든 것을 다 지킬 수 없다는 전제에서 출발해, 무엇을 먼저 지킬지 정하는 절차로서의 위험 평가를 설명합니다.
-
보안 교육을 해도 행동이 안 바뀔 때: 출석부만 남는 교육과 바뀌는 교육의 차이
출석부만 남는 교육과 행동이 바뀌는 교육의 차이는 어디서 갈리는지, 보안 인식 제고 활동의 목적과 설계를 정리합니다.
-
외주에 맡긴 일의 보안은 누가 챙기나: 위탁·공급망 관리의 구조
개발을 맡기고, 운영을 위탁하고, 만들어진 소프트웨어를 들여오는 순간 보안의 경계는 회사 담장 밖으로 넓어집니다. 그 넓어진 경계를 관리하는 틀을 정리합니다.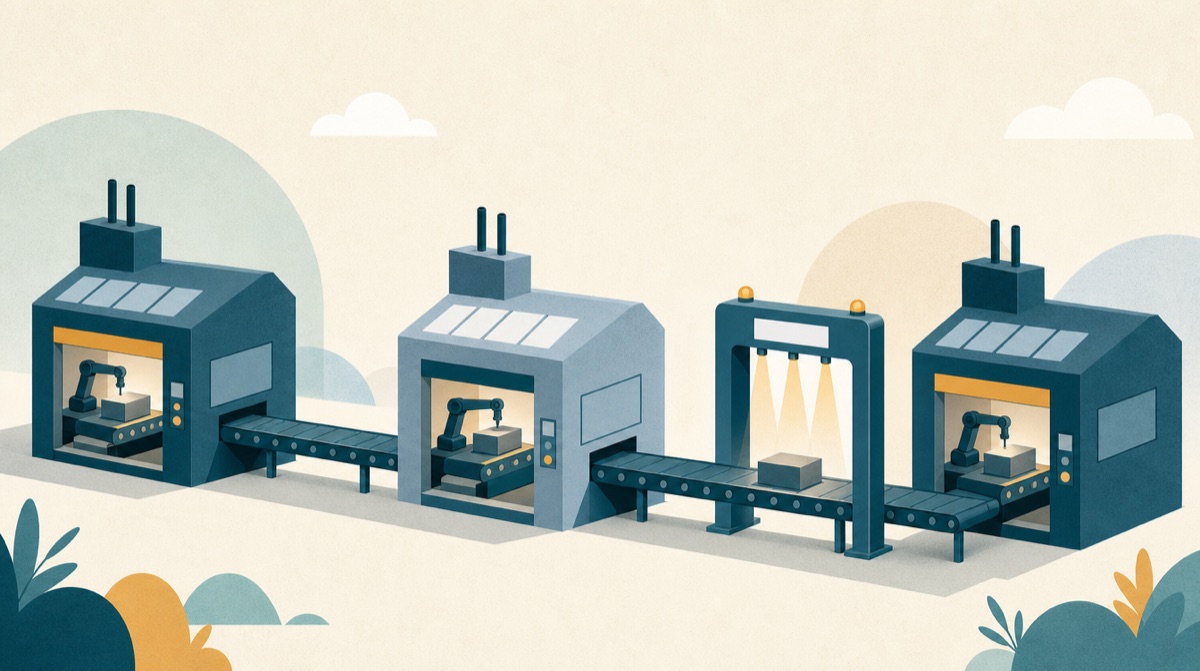
-
교회·동호회 회원 명단이 유출된 것 같아요: 작은 단체가 원인을 가르고 수습하는 순서
보안 담당자가 따로 없는 교회·동호회·동창회에서 회원 명단이 밖으로 나간 것 같을 때, 어디서 샜는지 가르고 회원에게 알리기까지의 순서를 정리합니다.
-
딥페이크 사장님 목소리가 송금을 시키면: 사내 '지시 확인 절차' 만드는 순서
합성 기술이 흔해지며 '누구인지'를 감각으로 확인하던 습관이 흔들려요. 개인의 눈과 귀 대신 조직이 절차로 걸러내는 '지시 확인 절차'의 설계 순서를 정리합니다.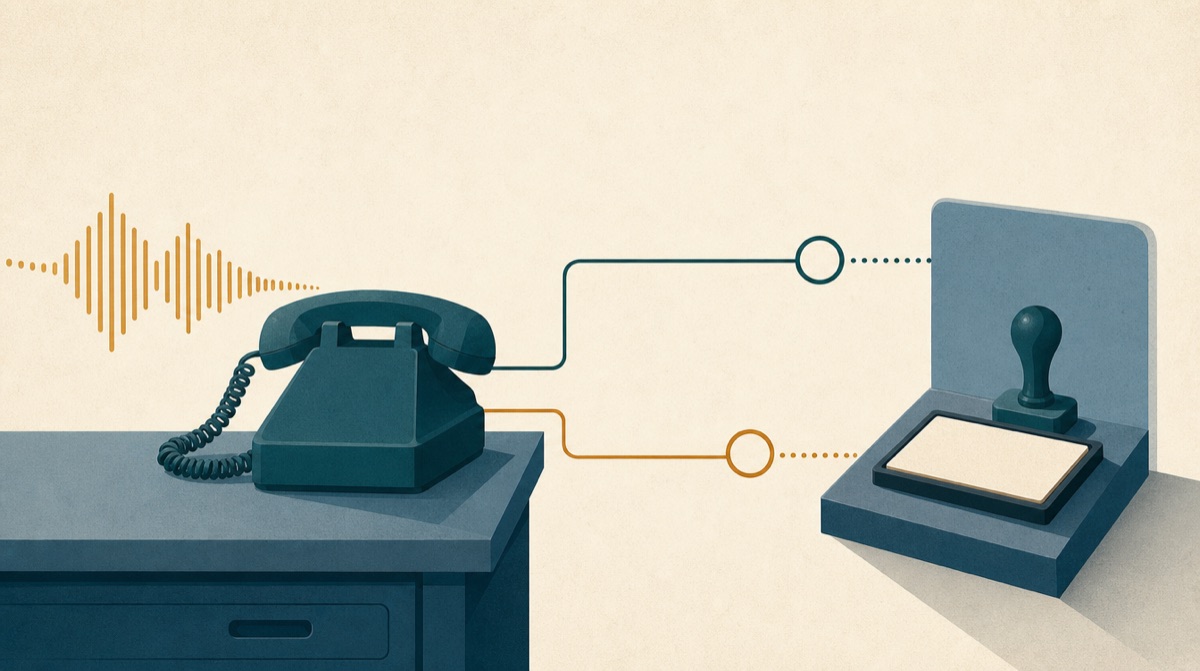
-
생성형 AI에 회사 자료를 넣어도 될까요: 입력 기준을 한 장으로 정리하는 법
'이거 넣어도 되나?'라는 망설임을 정보 등급과 이용 환경 두 축으로 풀고, 회사에서 바로 쓸 한 장짜리 입력 기준을 만드는 순서를 정리합니다.